Las passkeys —también llamadas claves de acceso— permiten entrar en una cuenta sin escribir una contraseña. Su uso se está extendiendo, pero hay una pregunta práctica que suele quedar fuera de las explicaciones: ¿qué ocurre si cambias de móvil, pierdes el dispositivo o dejas de usar el gestor donde guardaste la clave?
La respuesta depende de dónde se haya guardado la passkey y de los métodos de recuperación que ofrezca cada servicio. Antes de activar una, conviene entender ambas cosas.
Qué es una passkey y por qué resiste mejor el phishing
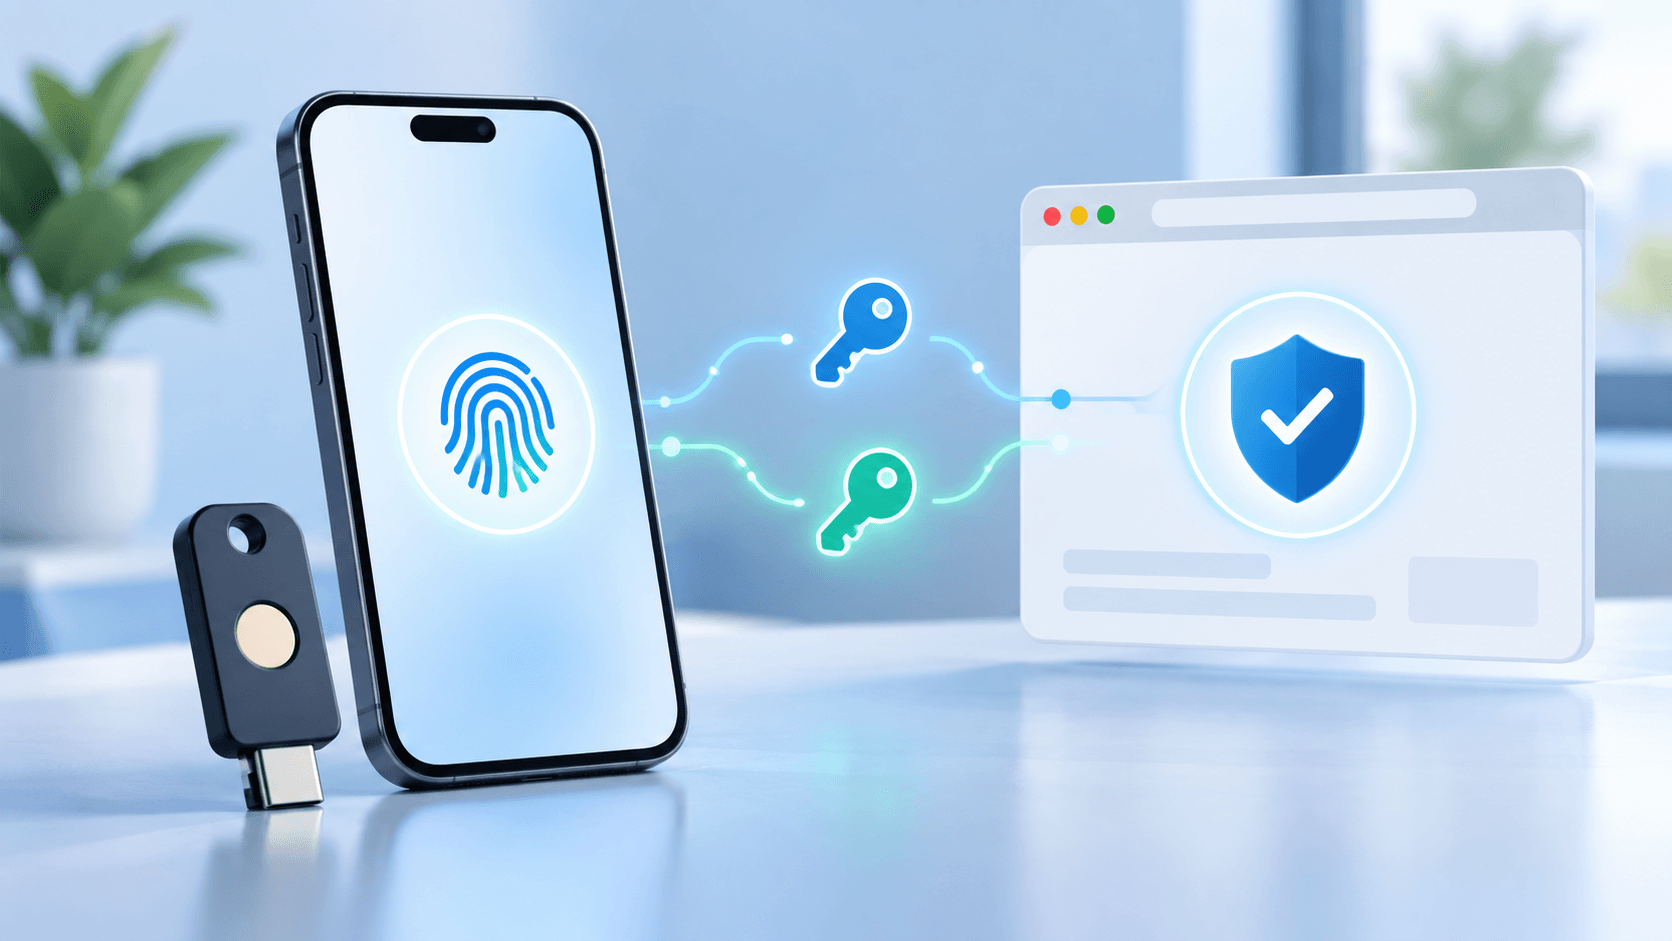
Una passkey utiliza un par de claves criptográficas. La clave pública queda asociada a la cuenta en el servicio y la privada permanece en el dispositivo o en el proveedor que la custodia. Para iniciar sesión, el servicio comprueba una respuesta firmada; no recibe una contraseña que pueda reutilizarse.
La ventaja más importante es que la credencial está vinculada al sitio para el que se creó. Una página falsa que imita la pantalla de acceso no puede pedirte esa misma passkey como si fuera el servicio legítimo. La FIDO Alliance, impulsora del estándar, las describe como resistentes al phishing. Eso no significa que protejan frente a cualquier fraude: un atacante aún puede intentar engañarte para que entregues información por otros medios o aproveches una cuenta ya abierta.
Dónde se guarda la clave de acceso
Al crear una passkey, el sistema puede ofrecerte guardarla en el teléfono, en el gestor de claves del sistema operativo, en un gestor de contraseñas compatible o en una llave de seguridad física. Algunas claves se sincronizan entre dispositivos de tu ecosistema; otras permanecen vinculadas a un dispositivo concreto. La experiencia de recuperación cambia según la opción elegida.
Un gestor independiente puede resultar útil si utilizas Windows, Android y dispositivos Apple a la vez. Por ejemplo, Proton Pass indica que permite almacenar passkeys en sus aplicaciones y extensiones; Bitwarden también documenta esta función. Son ejemplos para comparar, no una recomendación basada en una prueba práctica propia. Comprueba compatibilidad, exportación, precio y recuperación antes de trasladar tus credenciales a cualquiera de ellos.
Cómo crear tu primera passkey con seguridad
- Empieza por una cuenta importante que ya controles. Accede escribiendo su dirección oficial o desde un marcador guardado. Busca «Seguridad» o «Métodos de inicio de sesión» y la opción de crear una clave de acceso.
- Elige dónde guardarla. Si utilizas varios sistemas operativos, piensa si el almacenamiento elegido estará disponible en todos. No aceptes automáticamente la primera opción sin saber qué cuenta sincroniza esas claves.
- Protege el dispositivo y el proveedor. Activa bloqueo de pantalla y mantén actualizado el sistema. Una passkey no arregla un teléfono desprotegido: quien pueda desbloquearlo podría acceder a tus cuentas.
- Comprueba la recuperación. Revisa qué ocurre si pierdes el móvil o te quedas sin acceso al gestor. Guarda los códigos de recuperación del servicio, cuando existan, en un lugar distinto y seguro.
- Haz una prueba de inicio de sesión. Cierra sesión en un dispositivo secundario y verifica que puedes volver a entrar. No borres todavía tus otros métodos de acceso.
Google explica en su guía de claves de acceso que cualquier persona capaz de desbloquear un dispositivo donde exista una passkey podría entrar en la cuenta asociada. Es una buena razón para no crearla en equipos compartidos.
Qué pasa si pierdes el móvil
Si la passkey estaba sincronizada con una cuenta protegida y puedes recuperar esa cuenta desde otro dispositivo, quizá puedas volver a usarla. Si estaba ligada únicamente al dispositivo perdido, necesitarás otro método de acceso admitido por el servicio: una segunda passkey, una llave física, códigos de recuperación o el proceso de recuperación de la propia cuenta. La disponibilidad de estas opciones varía.
Por eso conviene tener al menos una vía alternativa probada en las cuentas críticas. También debes saber cómo revocar una passkey desde la configuración de seguridad si pierdes un dispositivo. En caso de robo, protege primero el acceso al teléfono y a la cuenta que sincroniza las claves.
Passkey, contraseña y doble factor: qué cambia
Una contraseña fuerte y única, guardada en un gestor fiable, sigue siendo mejor que reutilizar la misma clave en varios sitios. Una passkey reduce además el riesgo de introducir credenciales en una web falsa. No todos los servicios ofrecen passkeys ni las implementan igual; muchos mantienen contraseñas y otros métodos de recuperación.
La autenticación en dos pasos sigue siendo relevante allí donde todavía dependes de una contraseña. Antes de desactivar cualquier método de seguridad, verifica que puedes entrar y recuperarte con los restantes. La prioridad es no cambiar un riesgo de phishing por el riesgo de quedarte fuera de tu propia cuenta.
Cuándo merece la pena usar un gestor de passkeys
Si todas tus cuentas y dispositivos funcionan dentro de un mismo ecosistema, la opción integrada puede ser suficiente. Si alternas plataformas, un gestor compatible con todas puede simplificar el uso diario. Para elegir, revisa cinco aspectos: soporte real en tus dispositivos, facilidad de recuperación, posibilidad de exportar credenciales, límites del plan gratuito y coste del plan de pago. No pagues por funciones que aún no necesitas.
Esta guía trata de proteger el acceso personal a los servicios. La cartera de identidad digital europea aborda otro problema: acreditar identidad y compartir documentos o atributos. Son tecnologías relacionadas con la identidad digital, pero no equivalentes.
La seguridad también tiene una dimensión más amplia. En nuestro análisis sobre IA y vulnerabilidades explicamos cómo están cambiando las amenazas para empresas y desarrolladores.
Mi recomendación práctica
Prueba primero una passkey en una cuenta que utilices con frecuencia, confirma dónde se guarda y ensaya la recuperación. Después extiéndela a otras cuentas. Mantén una vía alternativa segura mientras cada servicio no ofrezca un proceso de recuperación que entiendas y hayas comprobado.
Fuentes consultadas: FIDO Alliance, Ayuda de Google, documentación de Proton Pass y documentación de Bitwarden. Las funciones de los productos pueden cambiar; consulta sus páginas antes de decidir.